Eine Roboterbar und ein sicheres bargeldloses System für eine IoT-Abschlussfeier
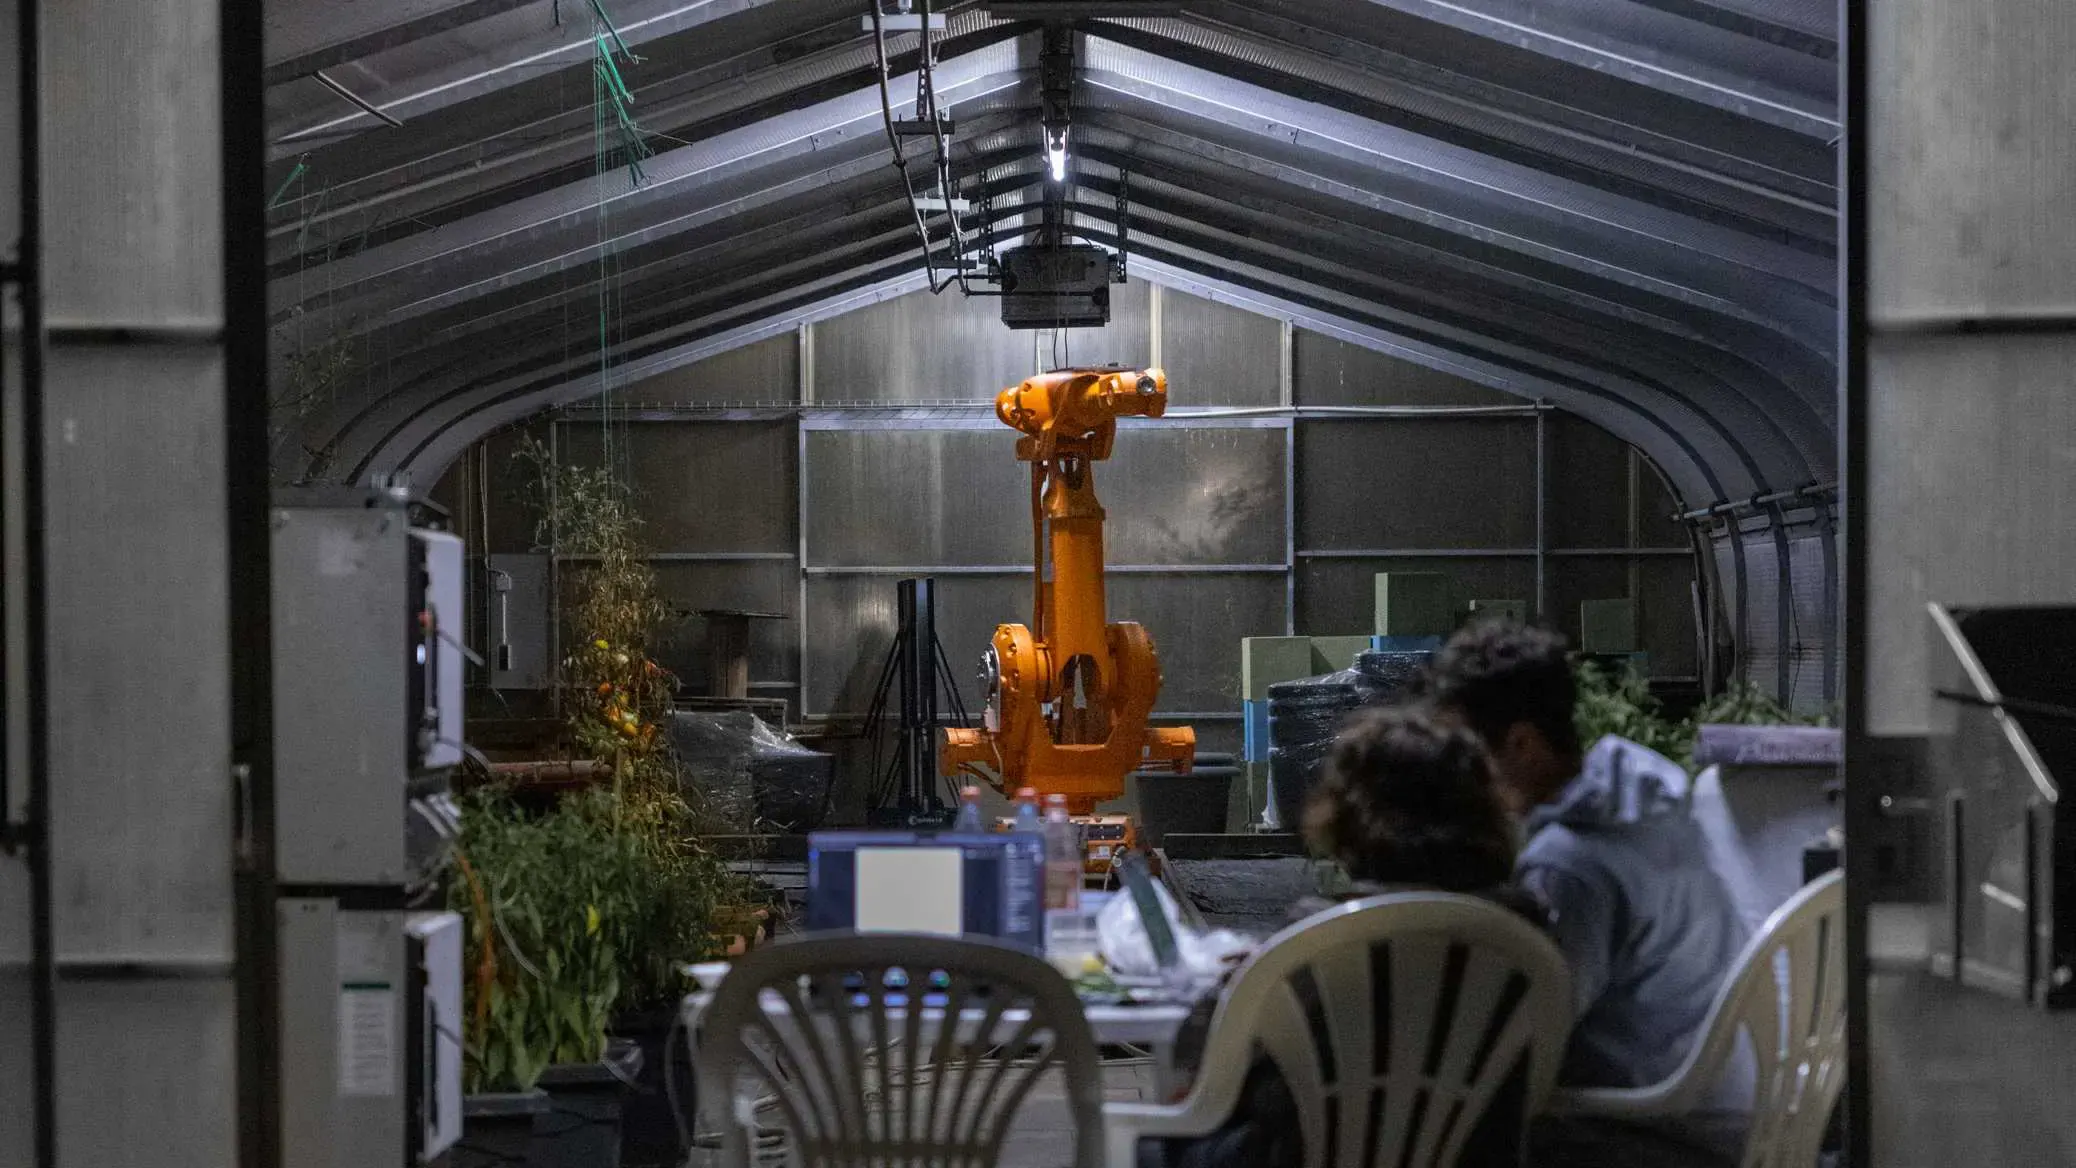
Wenn eine semesterübergreifende Gruppe aus Internet-of-Things-Studierenden, Alumni und ein paar Freunden aus anderen Studiengängen beschließt, eine Abschiedsparty für ihren Studiengang zu organisieren, ist die Tanzfläche nicht das Einzige, was technisch durchdacht wird. Der IoT-Studiengang an unserer Hochschule wird nach acht Jahren eingestellt; der aktuelle Jahrgang ist der letzte, der dort seinen Bachelor abschließt. Mehrere aus der Gruppe sind passionierte Eventtechniker, also sind Licht, Ton und Bühne abgedeckt. Der Rest sollte das spiegeln, woran diese Leute jahrelang gearbeitet hatten: einen Roboter-Bartender und ein bargeldloses Bezahlsystem, das niemanden im Raum blamieren würde.
Dieser Artikel dokumentiert die technischen Entscheidungen hinter beiden Systemen. Wo Implementierungsdetails noch finalisiert werden, halten wir das ausdrücklich fest.
Kontext und Randbedingungen
Erwartet werden rund 500 Gäste: Freunde, aktuelle Studierende, Alumni und Bekannte aus angrenzenden Studiengängen. Die Veranstaltung hat keine institutionelle Finanzierung. Alles läuft über Sponsoring, Eintrittsgelder und gespendete Equipment-Zeit. Diese Randbedingung prägt fast jede Designentscheidung — kein Vendor-SLA, kein Operations-Team auf Bereitschaft, keine Toleranz für einen 45-minütigen Ausfall an der Bar.
Das Publikum ist außerdem keine typische Veranstaltungsclientel. Viele Gäste haben Embedded-Erfahrung, kommen aus der Industrieautomatisierung oder verstehen RF-Protokolle gut genug, um schwache Implementierungen zu hinterfragen. Das ist nicht im böswilligen Sinne als Threat-Model relevant, sondern als Qualitätsanspruch: wenn etwas mit Klebeband zusammengehalten wird, wird das jemand merken und öffentlich sagen.
Der Roboter-Bartender
Hardware
Der Arm ist ein umgewidmeter ABB-Industrieroboter mit IRC5-Controller — die Bauklasse, die ursprünglich für Pick-and-Place- oder Schweißaufgaben in der Fertigung gebaut wurde. Industriearme dieser Klasse sind auf Wiederholgenauigkeit ausgelegt, nicht auf Anpassungsfähigkeit: sie folgen programmierten Trajektorien mit Submillimeter-Präzision, tolerieren aber nichts, was nicht an seinem Platz liegt. In einer Fabrik ist das eine nützliche Eigenschaft. Auf einer Feier verlangt es ein durchdachtes Systemdesign.
Der Arm wird nicht über die ABB-Standardschnittstellen RWS oder EGM angesprochen, sondern über ein eigenes RAPID-Programm (SERVER.mod), das auf dem Controller einen TCP-Socket auf Port 5000 öffnet und ein textbasiertes Instruktionsprotokoll spricht. Auf der anderen Seite sitzt eine Node.js-Bibliothek (abb-node), die die Bewegungsprimitiven — kartesische und gelenkbezogene Moves, Tool, Werkobjekt, Zonen, gepufferte Bahnen — in ein JS-Interface kapselt. Diese Wahl ist bewusst: Socket-Messaging ist primitiv, aber transparent, debugbar mit nc, und macht den gesamten Steuerungsstack inspizierbar.
Das End-of-Arm-Tooling wurde durch einen eigens entwickelten kabelaktuierten Greifer ersetzt. Der Mechanismus funktioniert wie eine Fahrradbremse: ein Motor zieht weiter hinten am Arm ein Kabel unter Spannung, das Kabel zieht die Greiferbacke zu, eine Rückstellfeder öffnet sie wieder. Nur Kabel und Backe selbst reichen bis zur Spitze. Die zentrale Designvorgabe war die Profilbreite — Flaschen stehen in einer Standardkiste mit minimalen Abständen, und der Greifer muss in einen Slot fahren, ohne benachbarte Flaschen zu stören. Die Aktuierungskraft über ein Kabel statt durch einen Zylinder oder ein Getriebe an der Spitze zu führen, macht dieses Profil erst möglich.
Angetrieben wird das Kabel von einem Schrittmotor mit TMC2209-Treiber. Der TMC2209 wird per UART aus Node.js angesprochen; das CRC8-geschützte Datagrammprotokoll und die nötigen Register (VACTUAL für Geschwindigkeit, MSCNT für Mikroschrittposition, SG_RESULT für Stall-Detection) sind in einer eigenen TypeScript-Bibliothek (case_motor_control) implementiert.
Glasflaschen greifen
Glasflaschen gehören zu den schwierigeren Objekten, die man in einer unkontrollierten Umgebung zuverlässig greifen kann. Die Herausforderungen stapeln sich:
- Geometrie-Variation. Flaschen sind keine Zylinder. Schulter, Hals und Etikettbereich haben jeweils unterschiedliche Durchmesser. Ein auf einen Abschnitt der Flasche dimensionierter Greifer kann rutschen, wenn der Greifpunkt um wenige Zentimeter abweicht.
- Oberflächeneigenschaften. Glas ist glatt und in einer warmen Umgebung mit Kondensation feucht. Silikon-bestückte Finger oder nachgiebige Pads liefern deutlich mehr Reibung als nackte Aluminium-Backen und sind die angenommene Wahl.
- Kraftbegrenzung. Glas bricht unter zu großer Klemmkraft, und es gibt kein taktiles Feedback, dass man sich diesem Limit nähert. Der TMC2209 löst das über StallGuard4: der Treiber misst die Last am Motor über die Back-EMF und stellt einen Lastwert in einem Register zur Verfügung. Die Firmware fährt die Backe zu, bis StallGuard einen einstellbaren Schwellwert überschreitet — das ist sowohl das Stop-Kriterium als auch die Kalibrierschraube. Keine Druckregelung, kein separater Kraftsensor, keine Lichtschranke. Derselbe Mechanismus dient zum Homing am mechanischen Anschlag.
- Orientierungs-Konsistenz. Der Arm kann nur zuverlässig greifen, wenn die Flaschen in einer bekannten Orientierung präsentiert werden. Das setzt einen strukturierten Lagerbereich voraus — ein Rack mit festen Slots — statt einer losen Kiste. Die Flaschen sitzen in einem 5×4-Grid (A1–E4, 20 Slots), und der Roboter fährt für jeden Slot eine kalibrierte kartesische Pose mit zugehöriger Quaternion-Orientierung an.
Die Slot-Koordinaten sind nicht im Robotercode hinterlegt, sondern in einer Backend-Datenbank, aus der sie zur Laufzeit gelesen und über eine Kalibrier-API auch im laufenden Betrieb angepasst werden können. Das ist eine bewusste Trennung: mechanische Toleranzen zwischen Rack und Arm dürfen nicht zu einer Redeploy-Anforderung führen.
Sicherheit und die Einhausung
Industrieroboter sind während des Betriebs nicht ungefährlich. Der Arm bewegt sich schnell genug und mit ausreichender Kraft, um schwere Verletzungen zu verursachen. Die gesamte Installation steht innerhalb eines Maschinenschutzzauns von Brühl Safety — derselben Bauart wie in Produktionsumgebungen — mit kontrollierten Zugangspunkten.
Die Zugangspunkte verwenden sicherheitsgerichtete Verriegelungsschalter: wird ein Tor geöffnet, wird die Antriebsleistung des Arms abgeschaltet, bevor das Tor vollständig offen ist. Das ist Standardpraxis (vgl. ISO 10218 oder die entsprechenden Anforderungen der Maschinenrichtlinie), und der Einsatz handelsüblicher Schutzzaunsysteme bedeutet, dass die Hardware bereits für diese Anwendung zertifiziert ist und keine eigene Zulassung erfordert.
Die Gast-Interaktion mit dem Roboter erfolgt indirekt. Ein Gast nähert sich einem Terminal außerhalb des Zauns, gibt seine Bestellung auf (und bezahlt über das unten beschriebene RFID-System), und der Roboter erfüllt die Bestellung, indem er die Flasche an eine Übergabeposition in einer Durchreiche bewegt — eine kleine Öffnung im Zaun mit einer physischen Barriere, die verhindert, dass eine Hand nach innen greift, während der Roboter sich bewegt. Die Flasche wird von außen aus der Durchreiche entnommen. Der Roboter greift nicht in Richtung des Gastes.
Diese Architektur trennt die Interaktionszonen von Mensch und Roboter vollständig. Sie fügt Latenz hinzu, eliminiert aber den Bedarf an kollaborativen Roboter-Features — kraftbegrenztem Betrieb, Näherungserkennung, dynamischer Pfadneuplanung — die deutlich mehr Integrationsarbeit erfordern würden.
Durchsatz
Bei 500 Gästen über vier Stunden bedeutet selbst eine bescheidene Konsumrate spürbare Durchsatzanforderungen. Eine grobe Schätzung: bestellen 40 % der Gäste über die Veranstaltungsdauer ein Getränk an der Roboterbar, sind das 200 Bestellungen, also rund eine alle 70 Sekunden. Eine Zykluszeit von 30–45 Sekunden pro Flasche — Greifen, zur Durchreiche bewegen, freigeben, zurück zur Home-Position — ist mit einem gut eingestellten Industriearm machbar.
Das Nachfüllen läuft über eine Zuführungsbahn, die von außen in den Roboterarbeitsraum hineinragt. Helfer schieben volle Flaschenkisten von außen auf die Bahn; in serviceärmeren Momenten greift der Roboter Flaschen aus diesen Kisten und sortiert sie in sein internes Slot-Rack um. Damit verschwindet das Restocking-Problem aus dem Veranstaltungsablauf, ohne dass jemand die Einhausung betreten muss — das Tor bleibt während des gesamten Service geschlossen, und die Sicherheits-Verriegelung wird nie ausgelöst. Die Kisten auf der Bahn sind nicht slot-kalibriert; der Roboter fährt eine Standardbewegung über die erwarteten Kistenpositionen ab und übernimmt die Sortierung in die kalibrierten internen Slots selbst.
Software-Stack
Das Backend (case_backend) ist eine Fastify-Anwendung mit BullMQ als Job-Queue, Redis als Queue-Store und Prisma/SQLite für die persistente Konfiguration und das Scan-Log. Aufträge — Pick-and-Place, Crate-Auswurf — landen in einer Queue mit Concurrency 1. Das ist nicht nebensächlich: der Arm darf nie zwei Bewegungen gleichzeitig versuchen, und eine harte Queue-Serialisierung verhindert das auf Infrastrukturebene, statt sich auf disziplinierten Application-Code zu verlassen.
Eine WebSocket-Schnittstelle pusht Zustandsänderungen (Queue-Tiefe, Job-Lifecycle, Crate-State) an angeschlossene Clients — unter anderem ein Nuxt-Frontend (case_bottle_mapper), das den Slot-Belegungszustand visualisiert und für Operatoren manuelle Eingriffe erlaubt. Die High-Level-API ist bewusst klein: POST /dispense nimmt einen Getränketyp entgegen, sucht einen passenden freien Slot, queued den Auftrag. Kein closed-loop Force Control, keine dynamische Bahnplanung — einfach, vorhersagbar, um 23 Uhr debugbar.
Das RFID-Bezahl- und Ticketing-System
Warum nicht Bargeld oder ein einfaches Prepaid-System
Die Entscheidung für ein kontaktloses Smartcard-System statt Bargeld oder einem einfachen QR-Code-Ticket beruht auf drei Faktoren: Betriebsablauf, Sicherheit und Publikum.
Bargeld bei einer 600-Personen-Veranstaltung bedeutet Kassenbestände an jeder Station, Zählfehler, Diebstahlrisiko und langsame Transaktionen. QR-Codes sind für den Einlass in Ordnung, erfordern aber für jede Zahlung einen netzgebundenen Scanner, und ihre Sicherheit ist nur so stark wie die Verbindung zwischen Scan und Backend — replay-anfällig, wenn nicht sorgfältig implementiert. Eine Stored-Value-Karte mit Guthaben auf der Karte ist schnell, funktioniert teilweise offline und legt kein Geld in eine Kasse.
Bleibt die Frage, welche Kartentechnologie. MIFARE Classic wäre die billige Antwort. Es wäre auch die falsche. MIFARE Classic ist seit 2008 gebrochen; eine Karte zu klonen dauert mit handelsüblicher Hardware unter einer Minute. Vor einem Publikum, in dem ein nennenswerter Anteil NFC-fähige Smartphones trägt und weiß, was mfoc ist, sind Classic-Karten als echtes Geld-Token keine Option.
MIFARE DESFire
DESFire ist die anwendungsorientierte Plattform von MIFARE. Jede Karte hat ein strukturiertes Dateisystem — Anwendungen, die Dateien enthalten — und jeder Lese- oder Schreibzugriff auf eine geschützte Datei erfordert eine erfolgreiche gegenseitige Authentisierung mit AES (oder 3DES in älteren Versionen). Die Karte selbst führt die kryptografischen Operationen aus; sie ist kein passiver Speicherchip.
Die für dieses Setup angepeilten Sicherheitseigenschaften — als Design-Vorgabe formuliert, weil die eigentliche Krypto-Implementierung in einem geschlossenen Daemon (EventAuth) liegt, der die Karten initialisiert und die Lese-/Schreiboperationen ausführt:
- Klonresistenz. Die UID der Karte ist nicht das Geheimnis — die Authentisierung erfordert Kenntnis des Anwendungsschlüssels. Eine geklonte UID ohne den Schlüssel ist nutzlos.
- Anwendungsisolation. Die Ticketing-Anwendung und die Bezahl-Anwendung sollen separat verschlüsselt sein. Ein Reader am Essensstand kann auf das Bezahlguthaben zugreifen, ohne die Ticket-Daten lesen oder ändern zu können, weil er nur den Schlüssel der Bezahl-Anwendung hat.
- Diversifizierte Schlüssel. Statt eines einzigen globalen Schlüssels für alle Karten wird der Anwendungsschlüssel jeder Karte aus einem Master-Key und der UID der Karte über eine Schlüsselableitung erzeugt (CMAC-basiert, vgl. NXP AN10922). Ein kompromittiertes Reader-Terminal verrät damit nur den abgeleiteten Schlüssel einer einzelnen Karte, nicht die Fähigkeit, beliebige Karten zu fälschen.
Der Trade-off für all das ist Implementierungskomplexität. DESFire-Initialisierung ist deutlich aufwändiger als das Schreiben eines Hex-Strings in einen MIFARE-Classic-Block. Dieser Aufwand fällt einmalig — bei der Ausgabe — an, und das Laufzeitverhalten ist schnell genug für Tap-and-go-Zahlungen.
Karten-Lifecycle
Karten werden beim Kauf initialisiert. Eine Karte kennt im laufenden Betrieb mehrere Zustände, die für die Reader bedeutsam sind: valid (initialisiert, einsatzbereit), used (Einlass passiert, kann aber weiterhin aufgeladen und an POS-Stationen verwendet werden), master (Staff-Karte mit unbegrenztem Guthaben), blank (noch nicht personalisiert), foreign (nicht zu diesem Event gehörig) und invalid (Legacy oder unlesbar). Die Unterscheidung zwischen valid und used ist wichtig, weil sie verhindert, dass derselbe Einlass mehrfach gebucht wird, ohne die Karte für Folgetransaktionen unbrauchbar zu machen.
Das Bezahlguthaben wird bei jedem Verkaufspunkt dekrementiert. Da das Guthaben auf der Karte liegt, sind Offline-Transaktionen möglich — ein Reader, der das Backend nicht erreicht, kann eine Belastung dennoch autorisieren, indem er den AES-Austausch lokal macht und das neue Guthaben auf die Karte schreibt. Die Backend-Synchronisation passiert, wenn der Reader wieder verbunden ist. Das ist eine spürbare Betriebsresilienz: ein WLAN-Aussetzer legt die Bar nicht lahm.
Terminal-Hardware
Das Top-up-Terminal ist physisch ein eigenständiges Möbelstück mit lasergeschnittenem Gehäuse (ausgabe/, topup_terminal/). Der Software-Stack:
- Host: Raspberry Pi 3 mit Node.js/TypeScript-Service.
- Kartenleser: Hopt+Schuler 855T — ein motorisierter Dual-Antennen-Leser, der die Karte einzieht, hält und am Ende der Transaktion wieder ausgibt oder einbehält. Vorteil gegenüber einem Tap-Reader: definierter Kontaktzeitraum, keine Mehrfachzahlung durch unbeabsichtigtes erneutes Aufschwenken. Der Haken war, dass das Vendor-SDK auf ARM nicht lief; das USB-Protokoll wurde stattdessen aus Windows-Sniffs rückentwickelt (Opcodes
0xCAIntake,0xC1Move,0x41LED-Set u. a.) und in TypeScript implementiert. - DESFire-Backend: Der
EventAuth-Daemon wird als Subprozess gestartet und über zeilenbasiertes JSON-IPC angesprochen (dumpinfo,topup,pos,personalize,format). Sämtliche AES-Operationen und die Schlüsselableitung passieren dort — der Node-Service sieht nur Kommandos und Ergebnisse. - Barcode-Scanner: Symbol/Zebra MS4717 im SSI-Modus über USB-Seriell — für QR-Code-Voucher (vorab gekaufte Tickets, Pay-at-Terminal-Tokens). Heartbeat alle 45 Sekunden und automatisches Reconnect, weil die Hardware bei langer Inaktivität auf den Linux-USB-Autosuspend reinfällt.
- Display und Anzeige: 16×2-LCD (HD44780-kompatibel) an einem Arduino, der gleichzeitig den Cancel-Button, einen Servo für den Ausgabe-Schub und eine RGB-LED-Bezel mit sechsfarbigem Statusalphabet ansteuert (grün-idle → blau-lesen → cyan-QR → orange-Pay → grell-grün-erfolgreich → rot-Fehler). Die Kartenanwesenheit selbst wird über einen Photointerrupter erfasst.
Ein zweites Top-up-Terminal mit eigenem Lasergehäuse (topup_terminal_laser/) ist in Vorbereitung, aber zum Zeitpunkt dieses Artikels noch nicht in Betrieb.
Backend-Architektur
Das System hat zwei Backends mit klar getrennten Verantwortlichkeiten:
tickets_l4b_dev— eine Nuxt-Anwendung mit Prisma auf einer Neon-PostgreSQL-Instanz, Resend für E-Mail, SumUp für Zahlungen. Hier passieren der Vorverkauf, das Erzeugen der QR-Voucher, das Webhook-Handling für SumUp-Reader-Charges und der Admin-Bereich für Promos und Erstattungen.case_backend— Fastify + BullMQ, ausschließlich für die Roboter-Pipeline (siehe oben).
Die Karten-Ausgabe (ausgabe/) ist im aktuellen Stand eine manuelle CLI-Aktivität: blanke Karten werden in das Lesegerät eingelegt, der personalize-Befehl des EventAuth-Daemons schreibt Ticket-Nummer und Initialguthaben. Eine grafische Ausgabe-Oberfläche existiert noch nicht; das Möbelstück ist gebaut, die Software-Pipeline drumherum ist die offene Aufgabe der nächsten Wochen.
SumUp und das Pay-at-Terminal
Der erste Top-up beim Kartenkauf läuft im Vorverkauf über die tickets_l4b_dev-Anwendung (Online-Bezahlung, QR-Voucher als E-Mail-Ticket). Während der Veranstaltung gibt es zusätzlich einen Pay-at-Terminal-Pfad: der Gast legt seine Karte in den Hopt+Schuler-Reader, scannt einen Voucher oder wählt einen Betrag, das Terminal postet ein signiertes Token an die Charge-API, das Backend belastet darüber den gekoppelten SumUp-Reader, und bei erfolgreicher Bestätigung schreibt der Terminal das neue Guthaben über EventAuth auf die Karte. Damit die kein doppeltes Aufladen produziert, hält das Terminal eine lokale SQLite-Blacklist bereits verbuchter Tokens.
Schlüssel-Management
Schlüssel-Management ist der Teil, den die meisten Implementierungen falsch machen. Der zur Diversifizierung verwendete Master-Key darf nicht auf Reader-Terminals gespeichert sein. Die Schlüsselableitung am Terminal sollte entweder zur Ausgabezeit erfolgen (Vorberechnung der pro-Karte-Schlüssel und Speicherung in einem terminalseitigen Key-Vault) oder über einen Aufruf eines Key-Derivation-Service zur Transaktionszeit. Für eine Veranstaltung dieser Größenordnung ist die Vorberechnung bei Ausgabe und verschlüsselte Speicherung auf den Terminals der vermutlich richtige Trade-off — sie vermeidet Laufzeitlatenz und Netzabhängigkeit, und das Threat-Model verlangt keine Hardware Security Module.
Der Master-Key selbst lebt offline, wird nur bei der Ausgabe verwendet. Das ist HSM-nahe Standardpraxis ohne das HSM.
Was dieses Projekt tatsächlich zeigt
Es wäre einfach, die Roboterbar als Spektakel und das Bezahlsystem als logistische Infrastruktur zu rahmen. Beides ist mehr als das.
Das Robotersystem ist ein echtes Integrationsproblem: industrielle Hardware, gebaut für eine kontrollierte Fabrikumgebung, neu deployt in eine unkontrollierte soziale Umgebung, mit Sicherheitsanforderungen, die nicht entspannt werden können, nur weil der Anlass informell ist. Die Randbedingungen — fragile Objekte, Menschen in Reichweite, Durchsatzdruck, kein Vendor-Support — sind repräsentativ für reale Embedded- und Robotik-Engineering-Herausforderungen.
Das Bezahlsystem ist eine Fallstudie für sicherheitsangemessenes Design. Die Entscheidung für DESFire gegenüber einfacheren Alternativen ist keine Spielerei. Es geht darum, das Threat-Model korrekt einzuschätzen — ein technisch versiertes Publikum, echter Geldwert auf den Karten — und eine Technologie zu wählen, die dazu passt. Das Schlüssel-Diversifizierungsmuster, die offline-fähige Architektur, die Anwendungsisolation: das sind etablierte Praktiken aus deployten Ticketing-Systemen, angewandt auf Studentenprojekt-Maßstab.
Daneben läuft noch ein drittes, kleineres System: ein ESP32-C3 mit WS2812B-LED-Streifen, den Gäste im Vorfeld über ein Web-Serial-Tool im Browser selbst flashen und konfigurieren können, um ihr Outfit zur Saalbeleuchtung zu synchronisieren. Es löst kein Engineering-Problem im selben Sinn wie die anderen beiden Systeme — aber es ist eine schöne Erinnerung daran, dass IoT ursprünglich auch deshalb interessant war, weil man Dinge bauen kann, die Spaß machen.
Alle drei Systeme müssen zuverlässig laufen, auf Hardware, die das Team selbst besitzt, ohne institutionellen Auffang, vor Leuten, denen es auffällt, wenn es nicht funktioniert.
Genau diese Art von Randbedingung produziert gutes Engineering.
Dieser Artikel wurde vor der Veranstaltung verfasst und spiegelt den aktuellen Designstand wider. Einige Implementierungsdetails bleiben Änderungen unterworfen, während die Integrationsarbeit fortschreitet.